

การควบคุมภายใน · 2025
หัวข้อในหมวดนี้9 หัวข้อ
- การควบคุมภายใน — ความเห็นของคณะกรรมการ2 รายการ
- ความเพียงพอและเหมาะสมของระบบการควบคุมภายใน1 รายการ
- ข้อบกพร่องของระบบการควบคุมภายใน1 รายการ
- ความเห็นของคณะกรรมการตรวจสอบและข้อสังเกตของผู้สอบบัญชี3 รายการ
- ความเห็นต่อหัวหน้างานตรวจสอบภายใน2 รายการ
- การแต่งตั้ง ถอดถอน และโยกย้ายหัวหน้างานตรวจสอบภายใน2 รายการ
- รายการระหว่างกัน1 รายการ
- คู่สัญญาและรายการระหว่างกัน3 รายการ
- นโยบายและแนวโน้มในอนาคต2 รายการ
การควบคุมภายใน — ความเห็นของคณะกรรมการ
บทนำ
บริษัท ศุภาลัย จำกัด (มหาชน) ให้ความสำคัญต่อระบบการควบคุมภายใน (Internal Control) และการตรวจสอบภายใน (Internal Audit) โดยจัดให้มีระบบการควบคุมภายในที่เหมาะสม เพียงพอ และมีประสิทธิผล สอดคล้องกับกรอบมาตรฐานสากล ได้แก่ COSO Internal Control Framework และ COSO Enterprise Risk Management Framework รวมถึงแนวทางของ IIA Global Internal Audit Standards และ IIA Three Lines Model เพื่อเสริมสร้างความเชื่อมั่นต่อประสิทธิผลของระบบการกำกับดูแล การบริหารความเสี่ยง และการควบคุมภายในขององค์กรโดยมีการกำหนดมาตรฐานการควบคุมภายใน รวมถึงการกำกับดูแลการปฏิบัติตามมาตรการต่อต้านทุจริตคอร์รัปชัน ตลอดจนประเมินความเสี่ยงและหารือกับผู้รับตรวจ เพื่อร่วมกันกำหนดแนวทางการป้องกัน การแก้ไข โดยหน่วยงานตรวจสอบภายในที่จัดตั้งอย่างเป็นอิสระทำหน้าที่สอบทานประสิทธิผลของระบบการควบคุมภายใน และรายงานผลการตรวจสอบตามมาตรการต่อต้านทุจริตคอร์รัปชัน ต่อคณะกรรมการตรวจสอบและคณะกรรมการบริษัทรับทราบอย่างสม่ำเสมอ สอบทานให้บริษัทฯ ปฏิบัติตามพระราชบัญญัติหลักทรัพย์และตลาดหลักทรัพย์ ตลอดจนกฎระเบียบของสำนักงาน ก.ล.ต. และข้อกำหนดของตลาดหลักทรัพย์แห่งประเทศไทย รวมถึงกฎหมายอื่น ๆ ที่เกี่ยวข้องกับการดำเนินธุรกิจ การรายงานทางการเงินอย่างถูกต้อง และเปิดเผยอย่างเพียงพอ เพื่อให้บริษัทฯ สามารถดำเนินธุรกิจอย่างเกิดประโยชน์สูงสุดบนพื้นฐานความเป็นธรรมแก่ประโยชน์ของผู้มีส่วนได้เสียทุกฝ่าย
คณะกรรมการบริษัทมีหน้าที่กำกับดูแล (Oversight) ความเพียงพอและประสิทธิผลของระบบการควบคุมภายในและระบบบริหาร ความเสี่ยงขององค์กร โดยมอบหมายให้คณะกรรมการตรวจสอบทำหน้าที่สอบทานความเพียงพอของระบบดังกล่าวและรายงานผลต่อคณะกรรมการบริษัทเป็นประจำทุกเดือน
ทั้งนี้ บริษัทฯ มีการจัดทำคู่มือการปฏิบัติงาน ระเบียบปฏิบัติ กำหนดอำนาจและหน้าที่ความรับผิดชอบไว้อย่างชัดเจน พร้อมทั้งสื่อสารให้พนักงานภายในบริษัทฯ รับทราบ มีการกำหนดนโยบายและวิธีการบริหารบุคลากรด้านการควบคุมภายในของบริษัทฯ มีกิจกรรมการควบคุม ซึ่งประกอบด้วย การสอบทานการดำเนินงานทางการเงินและไม่ใช่ทางการเงิน การดูแลป้องกันทรัพย์สินที่มีความเสี่ยงสูง และการควบคุมระบบสารสนเทศ รวมทั้งมีการติดตามผลในระหว่างการปฏิบัติงานและประเมินผลเป็นรายครั้งอย่างต่อเนื่องและสม่ำเสมอ เพื่อให้มั่นใจว่าระบบการควบคุมภายในที่มีอยู่เพียงพอ เหมาะสม มีประสิทธิภาพ และปฏิบัติได้จริง โดยเป็นไปตามแนวทางการควบคุมภายในตามมาตรฐานสากลของ COSO (The Committee of Sponsoring Organizations of the Treadway Commission)
บริษัทฯ บูรณาการความเสี่ยงด้านสิ่งแวดล้อม สังคม และบรรษัทภิบาล (ESG Risks) เข้ากับกระบวนการบริหารความเสี่ยงระดับองค์กร (Enterprise Risk Management: ERM) เพื่อให้การระบุ ประเมิน และติดตามความเสี่ยงดังกล่าวเป็นส่วนหนึ่งของ Risk Universe ขององค์กร และสะท้อนอยู่ในแผนการตรวจสอบภายในประจำปี ซึ่งได้แก่ สิ่งแวดล้อม (Environmental) สังคม (Social) และบรรษัทภิบาล (Governance) เพื่อเตรียมความพร้อมในการป้องกัน และปรับตัวรับความเสี่ยงต่าง ๆ รวมถึงแสวงหาโอกาสในการดำเนินธุรกิจจากความเสี่ยงเหล่านั้น เพื่อสร้างความเชื่อมั่นให้กับผู้มีส่วนได้เสียที่สำคัญ
คณะกรรมการบริษัทกำหนดให้จัดตั้งหน่วยงานตรวจสอบภายในขึ้นภายในบริษัทฯ และเพื่อให้การทำงานของหน่วยงานตรวจสอบภายในมีความเป็นอิสระจากฝ่ายบริหาร คณะกรรมการบริษัทจึงกำหนดให้หน่วยงานตรวจสอบภายใน มีสายการรายงานต่อคณะกรรมการตรวจสอบ ทั้งนี้ เพื่อให้คณะกรรมการบริษัท สามารถติดตามการดำเนินงานของบริษัทฯ ได้อย่างมีประสิทธิภาพ หน่วยงานตรวจสอบภายใน ได้กำหนดวัตถุประสงค์ พันธกิจ ขอบเขตการปฏิบัติงาน อำนาจหน้าที่ และหน้าที่ความรับผิดชอบไว้ในกฎบัตรของหน่วยงานตรวจสอบภายในอย่างเป็นลายลักษณ์อักษร ซึ่งได้รับอนุมัติจากประธานคณะกรรมการตรวจสอบ กฎบัตรหน่วยงานตรวจสอบภายในมีรายละเอียด ดังนี้
กฎบัตรหน่วยงานตรวจสอบภายใน
กฎบัตรการตรวจสอบภายในจัดทำขึ้นเพื่อให้ผู้ปฏิบัติงานทุกระดับของบริษัทฯ ได้มีความเข้าใจเกี่ยวกับสายการบังคับบัญชา วัตถุประสงค์ ขอบเขต ภาระหน้าที่ ความรับผิดชอบของหน่วยงานตรวจสอบภายในและความรับผิดชอบของหน่วยงานที่รับการตรวจโดยตระหนักถึงความสำคัญของระบบการกำกับดูแลกิจการที่ดี (Good Corporate Governance) เพื่อเป็นเครื่องมือสำคัญในการกำกับดูแลการดำเนินงานและการบริหารงานให้มีมาตรฐานเป็นไปในแนวทางที่ถูกต้อง และมีความน่าเชื่อถือ โดยดำรงไว้ซึ่งมาตรฐานแห่งความบริสุทธิ์ยุติธรรมตามเกียรติศักดิ์แห่งวิชาชีพการตรวจสอบภายใน
1. วัตถุประสงค์
หน่วยงานตรวจสอบภายใน เป็นหน่วยงานที่จัดตั้งขึ้น เพื่อให้ความเชื่อมั่นอย่างอิสระ (Independent Assurance) และให้คำปรึกษา (Advisory) ต่อคณะกรรมการบริษัท คณะกรรมการตรวจสอบ และผู้บริหาร เกี่ยวกับประสิทธิผลของระบบการบริหารความเสี่ยง (Risk Management), ระบบการควบคุมภายใน (Internal Control), กระบวนการกำกับดูแลกิจการ (Governance) รวมถึงกระบวนการบริหารความเสี่ยงและการเปิดเผยข้อมูลด้านความยั่งยืน (ESG Risk Management and ESG Disclosure) เพื่อสนับสนุนความถูกต้อง โปร่งใส และความน่าเชื่อถือของข้อมูลทั้งด้านการเงินและข้อมูลด้าน ESG
2. สายการบังคับบัญชา
หน่วยงานตรวจสอบภายในเป็นหน่วยงานอิสระ ขึ้นตรงต่อคณะกรรมการตรวจสอบ
หัวหน้าผู้บริหารงานหน่วยงานตรวจสอบภายในเป็นผู้บริหารสูงสุดของหน่วยงาน และมีสายการบังคับบัญชาขึ้นตรงต่อคณะกรรมการตรวจสอบ
การเสนอแผนการตรวจสอบประจำปีให้หัวหน้าผู้บริหารงานหน่วยงานตรวจสอบภายในเสนอต่อคณะกรรมการตรวจสอบ
หัวหน้าผู้บริหารงานหน่วยงานตรวจสอบภายในรายงานผลการตรวจสอบตรงต่อคณะกรรมการตรวจสอบและคณะกรรมการตรวจสอบต้องรายงานผลการตรวจสอบนั้น ๆ ต่อคณะกรรมการบริษัททุกครั้ง
3. ภารกิจหลัก
ให้คำปรึกษาและให้ข้อมูลเกี่ยวกับการตรวจสอบ ประเมินการจัดการบริหารความเสี่ยง ประเมินการควบคุมภายใน รวมทั้งมาตรฐานการดำเนินงานหลักการบัญชีที่รับรองทั่วไป นโยบาย กฎหมาย ระเบียบ ข้อบังคับ เพื่อปรับปรุงให้เกิดประสิทธิภาพ ประสิทธิผลในกระบวนการกำกับดูแลทำให้เกิดมูลค่าเพิ่ม และความเชื่อถือได้ของระบบสารสนเทศทางการเงินและการปฏิบัติงานแก่หน่วยงานภายใน
สนับสนุนการกำกับดูแลและการบริหารความเสี่ยงด้าน ESG (Environmental, Social and Governance) รวมถึง การประเมินความเพียงพอของระบบการควบคุมภายในที่เกี่ยวข้องกับข้อมูล ESG, การสอบทานกระบวนการจัดทำและเปิดเผยรายงานด้านความยั่งยืน, การให้ความเชื่อมั่นต่อความถูกต้อง ความครบถ้วน และความสอดคล้องของข้อมูล ESG ที่เปิดเผยต่อผู้มีส่วนได้เสีย
มุ่งที่จะฝึกฝน ส่งเสริมความรู้ของตนและองค์กรเกี่ยวกับการตรวจสอบภายใน และวิชาการต่าง ๆ ที่เกี่ยวข้องในการให้คำปรึกษา แนะนำ เพื่อให้เกิดความเชื่อมั่นในการปฏิบัติงาน
4. ขอบเขตการปฏิบัติงาน
หน่วยงานตรวจสอบภายในมีขอบเขตการปฏิบัติงานในการให้คำปรึกษา และให้ข้อมูลเกี่ยวกับการตรวจสอบ การปฏิบัติงาน การประเมินปรับปรุงประสิทธิผลของการจัดการความเสี่ยง การควบคุมภายใน หลักการบัญชีที่รับรองทั่วไปนโยบาย ระเบียบ ข้อบังคับ กฎหมาย กระบวนการกำกับดูแลและวิธีการที่เกี่ยวข้องทั้งหลายแก่หน่วยงานภายในองค์กร เพื่อเพิ่มคุณค่า และปรับปรุงการปฏิบัติงานของหน่วยรับตรวจ รวมถึงหน่วยงานที่เกี่ยวข้อง ให้บรรลุถึงเป้าหมาย และวัตถุประสงค์ที่กำหนดไว้
การปฏิบัติภารกิจอื่นใดที่ไม่ใช่งานตรวจสอบ ต้องขออนุมัติจากคณะกรรมการตรวจสอบทุกครั้ง
5. อำนาจหน้าที่
หน่วยงานตรวจสอบภายใน มีอิสระในการตรวจสอบการปฏิบัติงานทุกหน่วยงานภายในองค์กร
หน่วยงานตรวจสอบภายใน สามารถเข้าถึงบุคคล ข้อมูล เอกสารหลักฐาน และทรัพย์สินของพนักงานที่เกี่ยวข้องกับงานตรวจสอบนั้น ๆ ยกเว้นข้อมูลเงินเดือนบุคลากรในบริษัทฯ
หน่วยงานตรวจสอบภายใน ไม่มีอำนาจหน้าที่ในการกำหนดนโยบาย วิธีปฏิบัติงาน และระบบการควบคุมภายใน หรือแก้ไขระบบการควบคุมภายใน ซึ่งหน้าที่ดังกล่าวอยู่ในความรับผิดชอบของผู้บริหารที่เกี่ยวข้อง ผู้ตรวจสอบภายในมีหน้าที่เพียงผู้ให้คำปรึกษา แนะนำ อย่างไรก็ตามหน่วยงานตรวจสอบภายในมีสิทธิ และหน้าที่ในการสอบทานการปฏิบัติตามนโยบายของบริษัทฯ เพื่อประเมินความเพียงพอ และประสิทธิผลของการควบคุม เพื่อตอบสนองต่อความเสี่ยง
หน่วยงานตรวจสอบภายใน ปฏิบัติงานตรวจสอบตามมาตรฐานสากลการปฏิบัติงานวิชาชีพตรวจสอบภายใน
หน่วยงานตรวจสอบภายในมีสิทธิเข้ารับการอบรม หรือเข้าร่วมกิจกรรม เพื่อเป็นการเพิ่มพูนความรู้ในงานที่เกี่ยวข้องโดยใช้ทรัพยากร
ของบริษัทฯ
ในกรณีที่การปฏิบัติงานตรวจสอบภายในเรื่องใดหรือการปฏิบัติงานอื่นใดของหน่วยตรวจสอบภายใน มีความจำเป็นต้องอาศัยความรู้ความสามารถจากผู้เชี่ยวชาญเฉพาะเรื่อง ให้หัวหน้าผู้บริหารงานหน่วยงานตรวจสอบภายในเสนอคณะกรรมการตรวจสอบ และเสนอคณะกรรมการบริษัทตามลำดับ เพื่อพิจารณาให้มีการเชิญหรือดำเนินการว่าจ้างผู้เชี่ยวชาญเฉพาะเรื่องได้
6. หน้าที่ความรับผิดชอบ
จัดทำแผนตรวจสอบประจำปี เสนอต่อคณะกรรมการตรวจสอบเพื่อพิจารณาอนุมัติ และต้องปฏิบัติตามแผนงานตรวจสอบประจำปี
ทบทวนกฎบัตรการตรวจสอบภายในอย่างน้อยปีละ 1 ครั้ง เพื่อให้สอดคล้องกับขอบเขตความรับผิดชอบในการดำเนินงานของบริษัทฯ และต้องได้รับความเห็นชอบจากคณะกรรมการตรวจสอบ
ตรวจสอบความถูกต้อง ความครบถ้วน และความเชื่อถือได้ของข้อมูลทางการเงินและข้อมูลด้าน ESG โดยใช้เทคนิค และวิธีการตรวจสอบที่ยอมรับโดยทั่วไป ปริมาณมากน้อยตามความจำเป็นและเหมาะสม โดยคำนึงถึงประสิทธิภาพของระบบการควบคุมภายใน และความสำคัญของเรื่องที่ตรวจ รวมทั้งวิเคราะห์/ประเมินผลการบริหารงานและการปฏิบัติงานของหน่วยรับตรวจ โดยพิจารณาจัดลำดับกิจกรรมที่จะตรวจสอบ และเวลาในการดำเนินการให้พิจารณาจากความเสี่ยงที่มีสาระสำคัญ เพื่อให้มั่นใจว่าข้อมูลที่เปิดเผยต่อผู้มีส่วนได้เสียสามารถตรวจสอบย้อนกลับได้ (Traceability) และสอดคล้องกับมาตรฐานการเปิดเผยข้อมูลสากล
การจัดทำแนวการตรวจสอบบนฐานความเสี่ยง (Risk-based Audit Program) ในความเสี่ยงด้านกลยุทธ์ ความเสี่ยงด้านการปฏิบัติงาน ความเสี่ยงด้านการเงิน ความเสี่ยงด้านกฎระเบียบ ความเสี่ยงด้านสังคมและสิ่งแวดล้อม ความเสี่ยงด้าน ESG รวมถึงการบูรณาการความเสี่ยง ESG เข้ากับชุดของความเสี่ยงทั้งหมดที่อาจส่งผลกระทบต่อบริษัทฯ ทั้งในปัจจุบันและอนาคต (Risk Universe) และแผนการตรวจสอบประจำปี
จัดให้มีการประเมินความขัดแย้งทางผลประโยชน์ของบริษัทฯ เป็นประจำทุกปี พร้อมตรวจสอบรายการที่อาจมีความขัดแย้งทางผลประโยชน์ และกิจกรรมการปฏิบัติงาน ให้เป็นไปตามนโยบาย กฎหมาย ระเบียบ ข้อบังคับ คำสั่งตลอดจนตรวจสอบการแบ่งแยกหน้าที่งาน การดูแลรักษาทรัพย์สิน และการใช้ทรัพยากรทุกประเภท ว่าเป็นไปโดยมีประสิทธิภาพและประสิทธิผล
ประเมินผลการปฏิบัติงานและรายงานผลการตรวจสอบ และเสนอแนะการปรับปรุงแก้ไข เพื่อให้การปฏิบัติงานของหน่วยงานรับตรวจเป็นไปโดยมีประสิทธิภาพ ประสิทธิผล และประหยัดยิ่งขึ้น ตามกรอบแนวคิดการควบคุมภายในของการบริหารความเสี่ยง COSO-ERM(Enterprise Risk Management Integrating with Strategy and Performance)
จัดให้มีการประเมินผลการปฏิบัติงานของหน่วยงานตรวจสอบภายใน โดยหน่วยงานผู้รับตรวจ นำข้อความเห็นที่ได้รับมาพัฒนาปรับปรุงการให้บริการ เพื่อให้บรรลุวัตถุประสงค์การตรวจสอบภายในอย่างมีประสิทธิภาพ และประสิทธิผล
ติดตาม ประเมินผล การปฏิบัติตามข้อสรุปที่หารือร่วมกัน เพื่อให้มั่นใจว่า หน่วยงานผู้รับตรวจได้ดำเนินการปรับปรุงแก้ไขถูกต้องตามที่หารือร่วมกัน
ประสานงานกับผู้ที่เกี่ยวข้อง เพื่อให้การปฏิบัติงานตรวจสอบบรรลุเป้าหมาย และเป็นไปอย่างมีประสิทธิภาพ
ประเมินความเสี่ยงในทุกกระบวนการของบริษัทฯ ที่เกี่ยวข้องกับมาตรการต่อต้านการทุจริตคอร์รัปชันรวมทั้งจัดให้มีวิธีการจัดการความเสี่ยงที่เหมาะสม
ตรวจสอบการปฏิบัติตามมาตรการ หลักปฏิบัติ และการควบคุมภายในที่เกี่ยวข้องกับมาตรการต่อต้านการทุจริตคอร์รัปชัน สำหรับทุกภารกิจที่ได้รับมอบหมาย รวมถึงการควบคุมภายในด้านการเงิน – บัญชี และการเก็บบันทึกข้อมูล เพื่อให้มั่นใจว่ามีการควบคุมเกี่ยวกับการป้องกันการทุจริตคอร์รัปชัน
รับเรื่องร้องเรียนทุจริตและสืบค้นข้อมูลเพิ่มเติมตามที่คณะกรรมการตรวจสอบหรือผู้บริหารระดับสูงมอบหมายเพื่อเป็นข้อมูลประกอบการพิจารณา
ปฏิบัติงานตรวจสอบอื่นใดตามที่ได้รับมอบหมายจากคณะกรรมการตรวจสอบ
สรุปความเห็นของคณะกรรมการเกี่ยวกับการควบคุมภายใน
คณะกรรมการบริษัทยังให้ความสำคัญต่อระบบการควบคุมภายในของทุกกระบวนการ กำหนดนโยบาย ระเบียบปฏิบัติ และคู่มือจรรยาบรรณ ซึ่งกรรมการ ผู้บริหาร และพนักงานต้องยึดถือปฏิบัติ รวมทั้งการเปิดเผยเกี่ยวกับการขัดแย้งกันในผลประโยชน์ส่วนตนกับกิจการที่อาจเกิดผลประโยชน์ทับซ้อน (Conflicts of Interest) มีการกำหนดอำนาจและหน้าที่ความรับผิดชอบไว้อย่างชัดเจน โดยกำหนดตัวชี้วัด (Key Performance Indicators: KPIs) จัดให้มีบุคลากรอย่างเพียงพอที่จะดำเนินการตามระบบได้อย่างมีประสิทธิภาพ มีการกำหนดโครงสร้างองค์กรอย่างเหมาะสม คล่องตัว เชื่อมโยง และประสานงานกันอย่างมีประสิทธิภาพ มีการแบ่งแยกหน้าที่ของฝ่ายงาน และตำแหน่งงานต่าง ๆ พร้อมทั้งมีการกระจายอำนาจ การต่อต้านทุจริตคอร์รัปชัน โดยกำหนดอำนาจดำเนินการของผู้บริหารและผู้ปฏิบัติงานไว้อย่างชัดเจนและเหมาะสม เพื่อถ่วงดุลอำนาจในการปกป้องรักษาเงินทุนของผู้ถือหุ้น และสินทรัพย์ของบริษัทฯ
โดยในปี 2568 หน่วยงานตรวจสอบภายใน สามารถปฏิบัติหน้าทีี่ตามความรับผิดชอบตามที่กฎบัตรของหน่วยงานตรวจสอบภายในได้อย่างครบถ้วนเป็นอิสระ เที่ยงธรรม และเป็นไปตามจรรยาบรรณ และปณิธานของหน่วยงานตรวจสอบภายในที่กำหนดไว้ ในการประชุมคณะกรรมการบริษัท ครั้งที่ 11/2568 เมื่อวันที่ 4 พฤศจิกายน 2568 คณะกรรมการบริษัท มีมติเห็นชอบว่า บริษัทฯ มีระบบการควบคุมภายในและการติดตามควบคุมดูแลการดำเนินงานของบริษัทฯ อย่างเพียงพอ
ความเพียงพอและเหมาะสมของระบบการควบคุมภายใน
ระบบการควบคุมภายในที่บริษัทใช้
| ระบบการควบคุมภายใน | รายละเอียด | ||||||||||||||||||||||||||||||||||||||||||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| COSO - Enterprise Risk Management Framework (ERM) | คณะกรรมการบริษัท มอบหมายให้คณะกรรมการตรวจสอบประเมินความเพียงพอของระบบการควบคุมภายในของบริษัทฯ เป็นประจำทุกปี ในด้านต่าง ๆ 5 องค์ประกอบหลัก 17 หลักการ ตามแนวทาง COSO คือ สภาพแวดล้อมการควบคุม (Control Environment) การประเมินความเสี่ยง (Risk Assessment) กิจกรรมควบคุม (Control Activities) ระบบสารสนเทศและการสื่อสาร (Information & Communication) และระบบการติดตาม (Monitoring) ซึ่งใช้แบบประเมินความเพียงพอของระบบการควบคุมภายในที่สำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ (ก.ล.ต.) และตลาดหลักทรัพย์แห่งประเทศไทยกำหนด และมีการซักถามประเด็นต่าง ๆ ตามแบบประเมินความเพียงพอของระบบการควบคุมภายใน และรายงานของคณะกรรมการตรวจสอบ บริษัทฯ มีระบบการควบคุมภายในที่ควบคุมในเรื่องต่าง ๆ ดังนี้
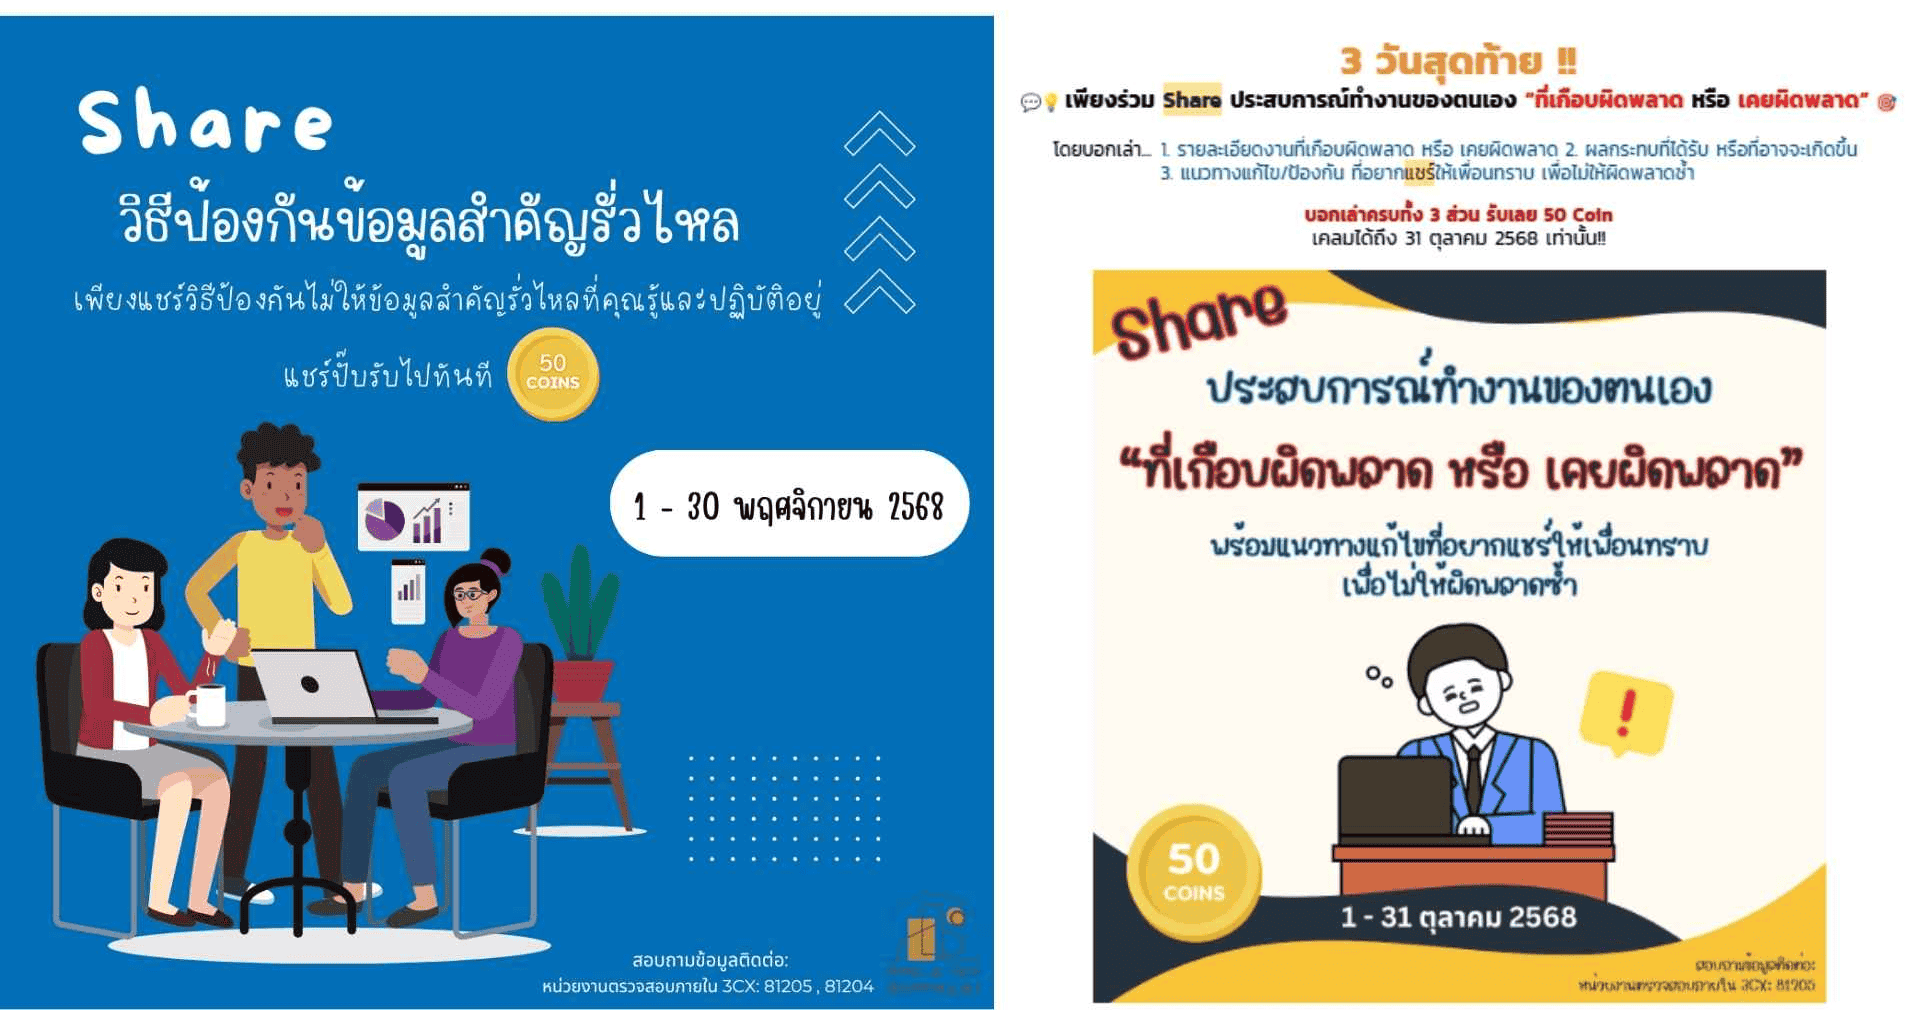
ในปี 2568 ได้มีจัดกิจกรรมให้พนักงานเข้าร่วมแสดงความคิดเห็นเกี่ยวกับระบบการควบคุมภายใน ผ่านระบบ Coin Next จำนวน 2 กิจกรรมเพื่อติดตามความการปฏิบัติตามนโยบายว่าด้วยการใช้ข้อมูลภายใน รวมถึงการดำเนินการตามมาตรการควบคุมภายในเพื่อให้เกิดข้อผิดพลาดในการทำงาน โดยหน่วยงานตรวจสอบภายในจะนำข้อมูลดังกล่าวมาวิเคราะห์ปัญหา ผลกระทบ และกำหนดแผนการตรวจสอบ โดยสอบทานติดตามแนวทางการแก้ไขเพื่อให้มั่นใจว่าเกิดการควบคุมภายในที่ดี
6.1 การดำเนินงานด้านความปลอดภัยสารสนเทศตามมาตรฐานสากล (ISO/IEC 27001:2022) ในปี 2568 บริษัทได้ยกระดับมาตรฐานการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศเพื่อมุ่งสู่การได้รับรองมาตรฐาน ISO/IEC 27001 : 2022 โดยมีผลการดำเนินงานที่สำคัญดังนี้:
6.2 การบริหารจัดการด้านการคุ้มครองข้อมูลส่วนบุคคล (Data Privacy Management) บริษัทฯ ตระหนักถึงลูกค้า หรือผู้ใช้บริการ หรือผู้มีส่วนได้เสียทุกท่านที่ติดต่อมายังบริษัทฯ และเว็บไซต์ของบริษัทฯ จึงได้จัดทำนโยบายว่าด้วยการคุ้มครองข้อมูลส่วนบุคคล เพื่อจัดการข้อมูลส่วนบุคคลเป็นไปอย่างปลอดภัยและเหมาะสม แต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลให้มีอำนาจและหน้าที่ตามกรอบการดำเนินงานที่สอดคล้องกับพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (Personal Data Protection Act: PDPA) และจัดทำระบบการจัดเก็บข้อมูลส่วนบุคคลให้มีกลไกและเทคนิคที่เหมาะสม รวมถึงจำกัดการเข้าถึงข้อมูลส่วนบุคคลของลูกค้า หรือผู้ใช้บริการ หรือผู้มีส่วนได้เสียจากกรรมการ ผู้บริหาร พนักงาน ลูกจ้าง และตัวแทนของบริษัทฯ ครอบคลุมการเข้าใช้บริการผ่านเว็บไซต์บริษัทฯ เพื่อป้องกันไม่ให้ข้อมูลส่วนบุคคลของผู้ใช้บริการถูกนำไปใช้ เปิดเผย ทำลาย หรือเข้าถึงโดยไม่ได้รับอนุญาต ทั้งนี้ บริษัทฯ มีช่องทางเพื่อให้คำปรึกษาซึ่งมีประเด็นครอบคลุม
6.3 การติดตามผลการปฏิบัติตามนโยบายความมั่นคงปลอดภัยทางไซเบอร์
กิจกรรมสำคัญในปี 2568:
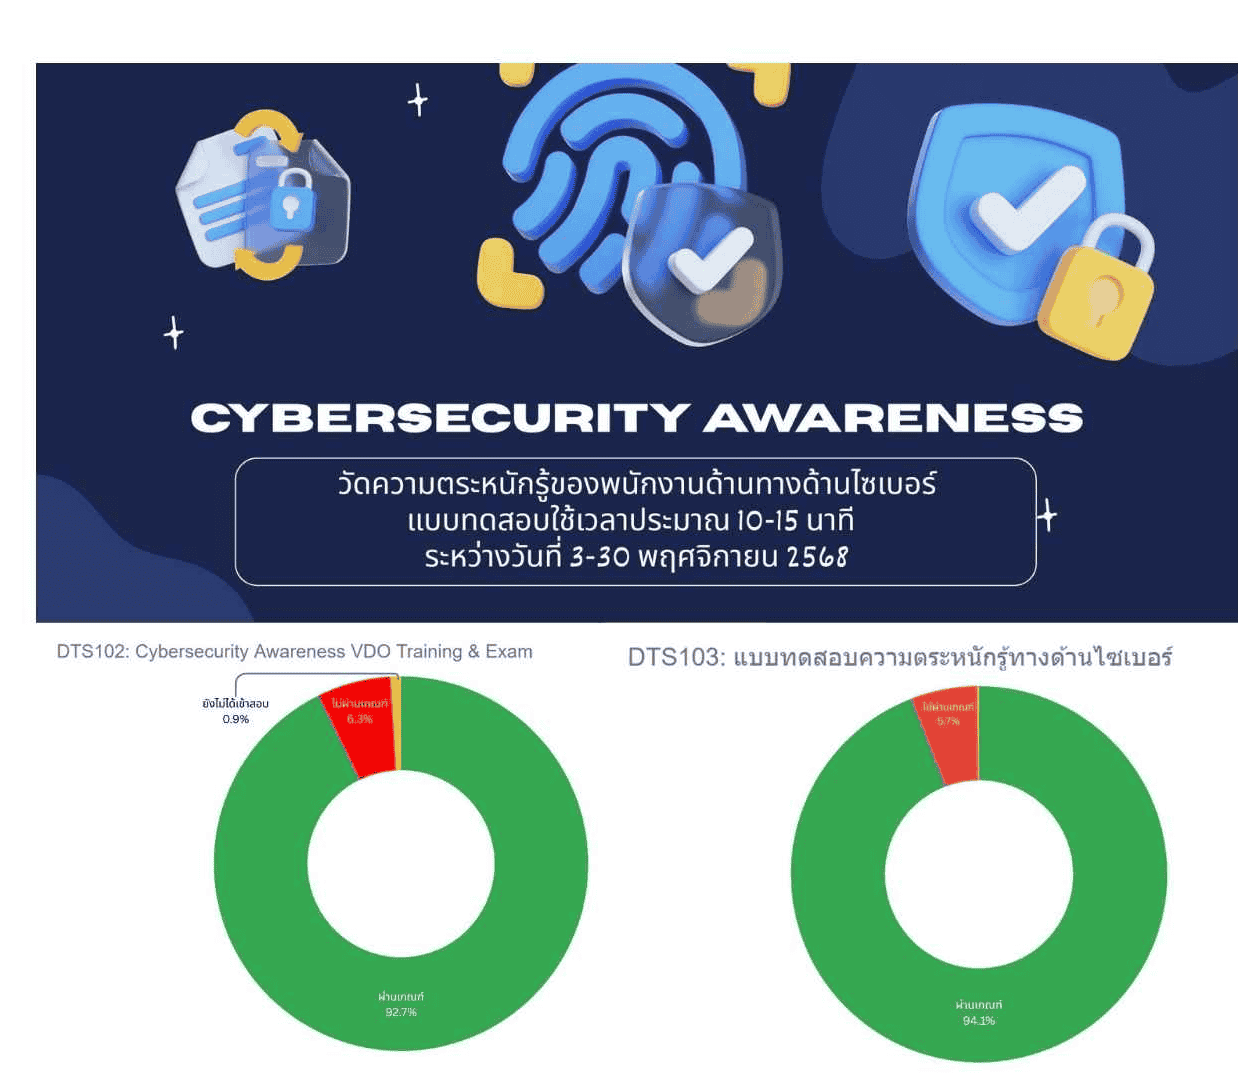
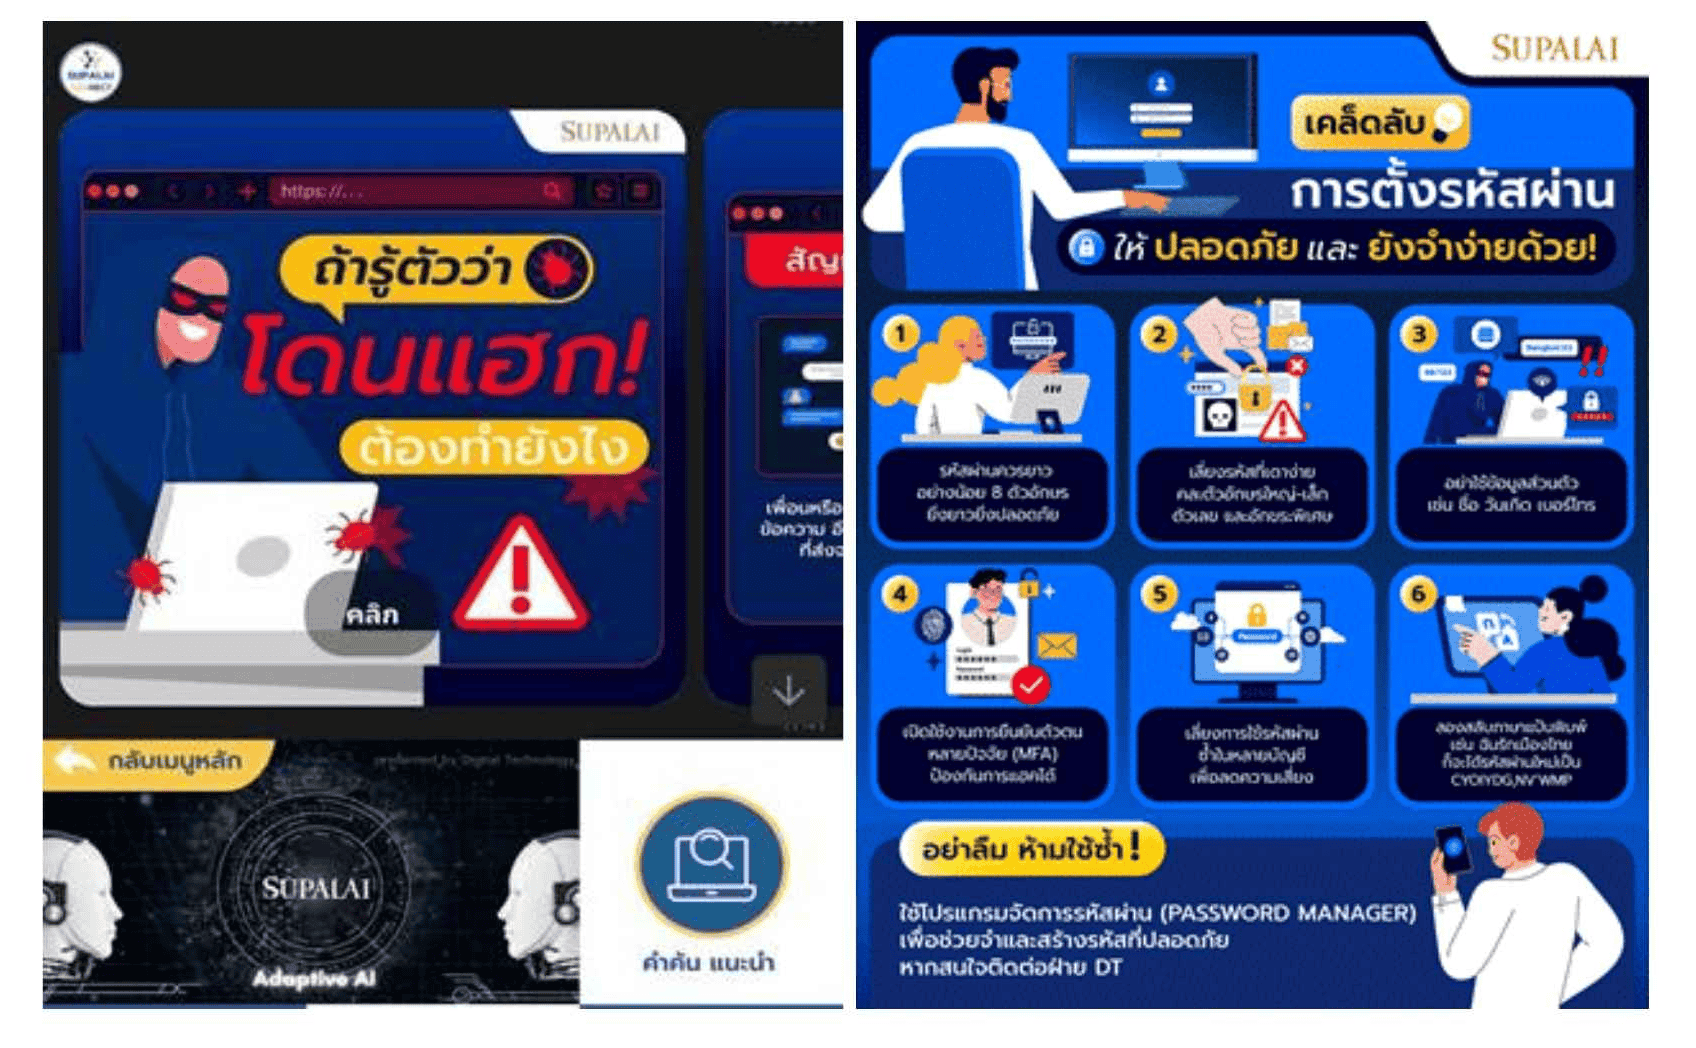
บริษัทฯ ให้ความสำคัญกับการสร้างวัฒนธรรมความปลอดภัยสารสนเทศ โดยมุ่งเน้นให้บุคลากรทุกระดับมีความรู้ความเข้าใจในการปกป้องข้อมูลขององค์กรและลูกค้ายุคดิจิทัล โดยมีผลการดำเนินงานเปรียบเทียบดังนี้:
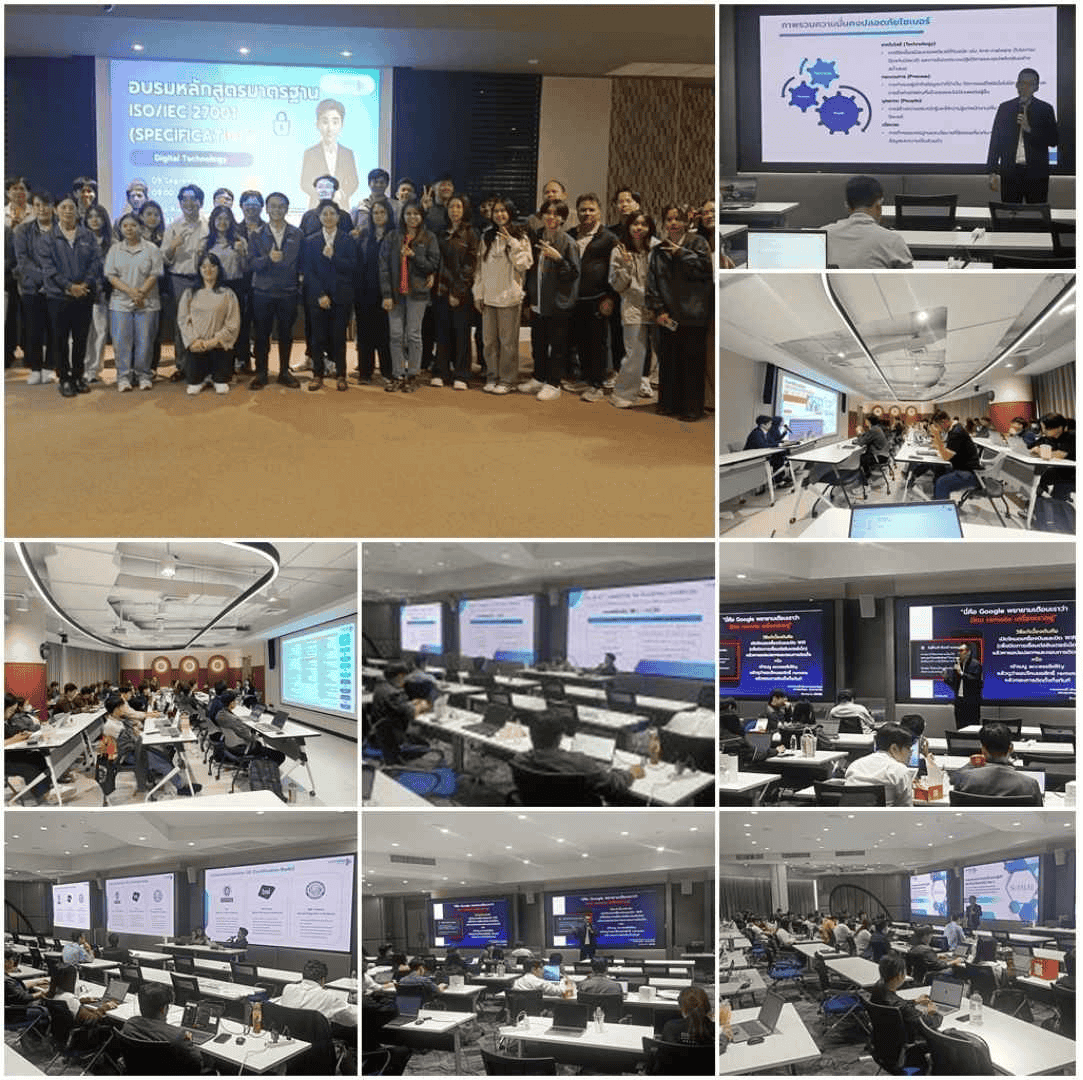
ภาพบรรยากาศงานอบรม Cybersecurity ปี 2568
บริษัทฯ ดำเนินการทดสอบวัดความรู้ความเข้าใจด้านความปลอดภัยสารสนเทศของบุคลากรเป็นประจำทุกปีเพื่อประเมินประสิทธิภาพของการสื่อสารภายในและการฝึกอบรม
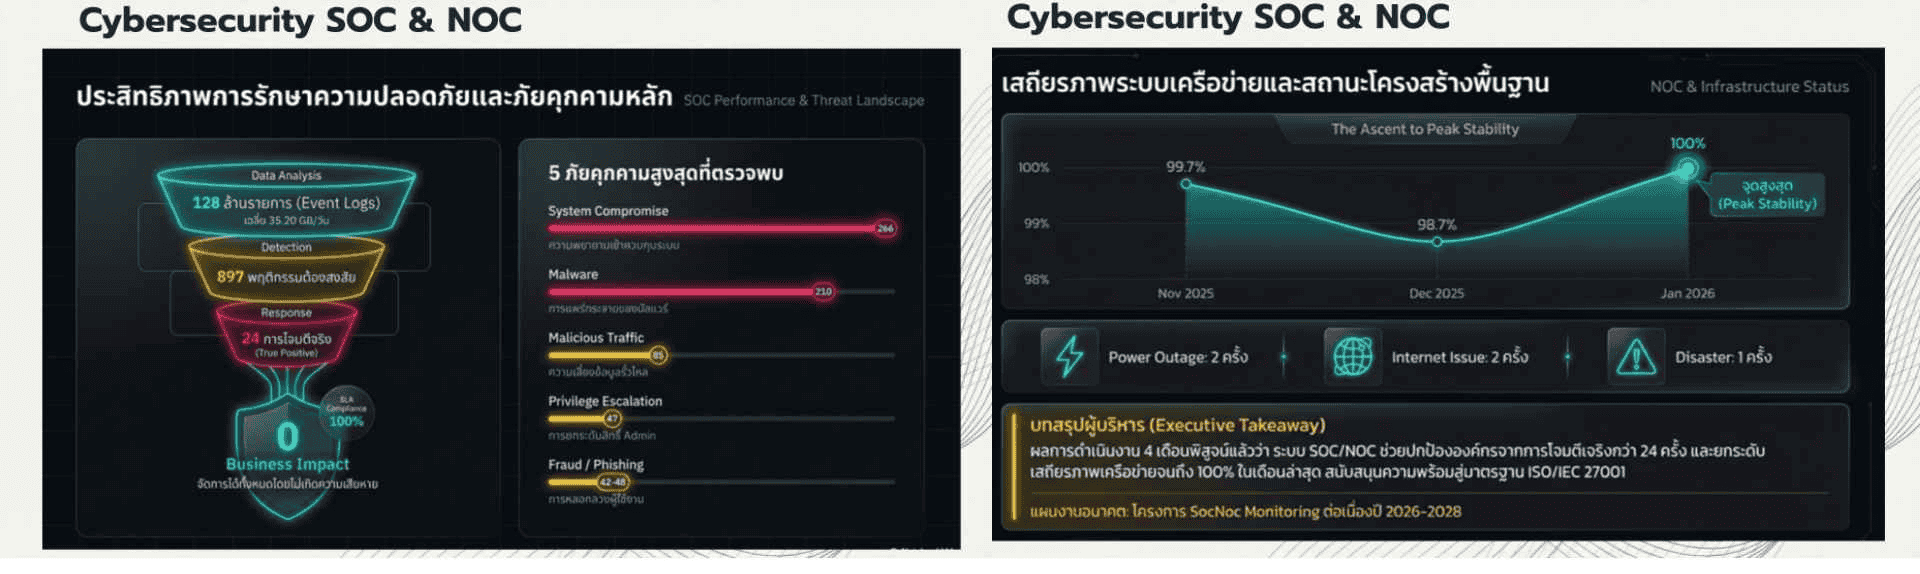
บริษัทฯ ยึดมั่นในหลักการรักษาความปลอดภัยสารสนเทศตามมาตรฐานสากล โดยมีระบบเฝ้าระวังและตรวจสอบความผิดปกติตลอด 24 ชั่วโมง (SOC/NOC Monitoring) เพื่อป้องกันและยับยั้งภัยคุกคามอย่างมีประสิทธิภาพ ผลสรุปอุบัติการณ์ย้อนหลัง 3 ปี มีรายละเอียดดังนี้:
ทิศทางและเป้าหมายการดำเนินงานด้านความปลอดภัยไซเบอร์ ประจำปี 2569 เพื่อยกระดับความมั่นคงปลอดภัยสารสนเทศสู่มาตรฐานสากลและสร้างความเชื่อมั่นอย่างต่อเนื่อง บริษัทฯ ได้กำหนดเป้าหมายเชิงกลยุทธ์สำหรับปี 2569 ดังนี้: 1. การยกระดับการพัฒนาซอฟต์แวร์และโครงสร้างพื้นฐานที่ปลอดภัย (Secure by Design) มุ่งเน้นการเสริมสร้างทักษะเฉพาะทางแก่บุคลากรสายงานเทคโนโลยีดิจิทัลและสารสนเทศ ในด้านการพัฒนาโปรแกรมอย่างปลอดภัย (Secure Software Development Life Cycle: Secure SDLC) และการออกแบบสถาปัตยกรรมโครงสร้างพื้นฐานที่มีความมั่นคงปลอดภัยสูง (Secure Infrastructure Architecture) เพื่อลดช่องโหว่ของระบบตั้งแต่ระยะเริ่มต้น 2. การขยายผลการสร้างความตระหนักรู้แก่บุคลากรทั่วทั้งองค์กร กำหนดเป้าหมายให้พนักงานในทุกระดับไม่น้อยกว่า ร้อยละ 85 ของจำนวนพนักงานทั้งหมด ต้องผ่านหลักสูตรการฝึกอบรมด้านความปลอดภัยทางไซเบอร์ (Cybersecurity Training Course) ที่เข้มข้น เพื่อสร้างเครือข่ายความมั่นคงปลอดภัยที่เป็นพนักงาน (Human Firewall) ที่มีประสิทธิภาพ 3. การทดสอบและประเมินผลเชิงรุกเพื่อรับมือภัยคุกคามสมัยใหม่
4. ช่องทางการสื่อสารการสร้างความตระหนักด้านความปลอดภัยของข้อมูลภายในบริษัทฯ เพื่อให้มั่นใจว่านโยบายและแนวปฏิบัติด้านความปลอดภัยสารสนเทศถูกส่งถึงพนักงานอย่างทั่วถึงและต่อเนื่อง บริษัทฯ จึงกำหนดช่องทางการสื่อสารที่หลากหลายภายใต้แนวคิด "Security is Everyone’s Responsibility
สื่อสารข่าวสารผ่านระบบ Line Connect บริษัทฯ ส่งข่าวทางอีเมลบริษัทฯ เพื่อประชาสัมพันธ์การรับมือการ หลอกลวงและภัยในรูปแบบต่าง ๆ ที่มาจากทางออนไลน์ 6.4 การตอบสนองต่อภัยคุกคามทางไซเบอร์ บริษัทฯ นำระบบ Cloud Computing มาใช้กับระบบที่มีความสำคัญต่อธุรกิจเพื่อลดความเสี่ยงและเพื่อให้การดำเนินธุรกิจเป็นไปอย่างต่อเนื่องควบคู่ไปกับการให้ความสำคัญกับความมั่นคงปลอดภัยทางไซเบอร์ (Cybersecurity) โดยมีการวางแผนและติดตั้งอุปกรณ์เพื่อป้องกันภัยคุกคามไว้หลายช่องทาง ได้แก่ การใช้ระบบ Virtual Private Network (VPN) การทบทวนสิทธิ์ การกำหนดสิทธิ์การเข้าถึงเว็บไซต์ด้วยไฟร์วอลล์ (Firewall) การเก็บล็อก (Log) พรบ.คอมพิวเตอร์ การติดตามพฤติกรรมการโจมตีที่แฝงมาทางช่องทางอีเมล (Phishing) และระบบป้องกันสำหรับคอมพิวเตอร์ส่วนบุคคลและอุปกรณ์ปลายทาง (Anti-Virus) รวมไปถึงการทำ Multi-Factor Authentication (MFA) กับบางระบบที่มีความจำเป็น นอกจากนี้ คณะกรรมการบริษัทและคณะกรรมการตรวจสอบได้รับรายงานเกี่ยวกับความเสี่ยงด้าน Cybersecurity และมาตรการควบคุมที่เกี่ยวข้องเป็นระยะ เพื่อให้มั่นใจว่ามีการกำกับดูแลความเสี่ยงด้านเทคโนโลยีสารสนเทศอย่างเหมาะสม 6.4.1 การกำกับดูแลและตรวจจับความเสี่ยง
6.4.2 การรับมือและฟื้นฟูความเสียหาย จัดทำระบบ Disaster Recovery Plan (DRP) เพื่อรองรับกับสถานการณ์ หากเกิดความเสียหายของระบบหรือข้อมูล สามารถกู้ข้อมูลที่สูญหายย้อนหลังได้สูงสุด 2 ชั่วโมง โดยการ Recovery จากข้อมูลที่มีอยู่ ซึ่งมีการสำรองไว้ตามแผนการสำรองข้อมูล เพื่อป้องกันธุรกิจหยุดชะงัก ฝึกซ้อมการสำรองข้อมูล (Backup) และกู้คืนข้อมูล (Recovery) อยู่เสมอ เพื่อเตรียมความพร้อมตลอดเวลา และให้การทำงานอย่างมีประสิทธิภาพ | ||||||||||||||||||||||||||||||||||||||||||||||||||
ข้อบกพร่องของระบบการควบคุมภายใน
จำนวนข้อบกพร่อง
| ตัวชี้วัด | ปีปัจจุบัน | ปีก่อน | สองปีก่อน |
|---|---|---|---|
| จำนวนข้อบกพร่องเกี่ยวกับระบบควบคุมภายในรวม (กรณี) | 0 | 0 | 0 |
ความเห็นของคณะกรรมการตรวจสอบและข้อสังเกตของผู้สอบบัญชี
บทนำ
ในระหว่างปี 2568 ยังไม่มีข้อบกพร่องที่เกี่ยวกับระบบการควบคุมภายใน
คณะกรรมการตรวจสอบมีความเห็นต่างจากคณะกรรมการบริษัท
ไม่มี
ผู้สอบบัญชีมีข้อสังเกตต่อระบบการควบคุมภายใน
ไม่มี
ความเห็นต่อหัวหน้างานตรวจสอบภายใน
หัวหน้างานตรวจสอบภายใน
3159
ความเห็นของคณะกรรมการตรวจสอบต่อหัวหน้างานตรวจสอบภายใน
คณะกรรมการบริษัทกำหนดให้มีการจัดตั้งหน่วยงานตรวจสอบภายใน โดยปัจจุบันมีนางสาวธูปทอง หิรัณยานุรักษ์ ดำรงตำแหน่งผู้บริหารหน่วยงานตรวจสอบภายใน เนื่องจากมีคุณวุฒิ ประสบการณ์ในการปฏิบัติงานด้านตรวจสอบภายใน มาเป็นระยะเวลา 18 ปี และเป็นผู้ที่มีความรู้ความเข้าใจในธุรกิจของบริษัทฯ เคยเข้ารับการอบรมหลักสูตรที่เกี่ยวข้องกับการปฏิบัติงานด้านตรวจสอบภายในจึงเห็นว่ามีความเหมาะสมที่จะปฏิบัติหน้าที่ดังกล่าว
การประชุมคณะกรรมการตรวจสอบเมื่อวันที่ 9 กันยายน 2551 ครั้งที่ 8/2551 ได้แต่งตั้ง นางสาวธูปทอง หิรัณยานุรักษ์ เป็นหัวหน้างานผู้ตรวจสอบภายใน มีผลตั้งแต่วันที่ 18 สิงหาคม 2551 เนื่องจากเป็นผู้มีความรู้ ความเข้าใจในธุรกิจของบริษัทฯ เป็นอย่างดี รวมทั้งมีความรู้ อีกทั้งยังมีทักษะ คุณวุฒิและประสบการณ์ในการปฏิบัติงานด้านตรวจสอบภายใน การตรวจสอบทุจริต การประเมินระบบการควบคุมภายใน และการบริหารความเสี่ยงตามแนวทาง COSO ERM จึงเห็นว่า มีความเหมาะสมที่จะปฏิบัติหน้าที่ดังกล่าวได้อย่างเหมาะสมเพียงพอ โดยมีบทบาทหน้าที่ และความรับผิดชอบ ดังนี้
ปฏิบัติหน้าที่ “ผู้ตรวจสอบภายใน” มีความรับผิดชอบตามกฎบัตรของผู้ตรวจสอบภายใน ที่ได้รับอนุมัติจากคณะกรรมการตรวจสอบ
ปฏิบัติหน้าที่ “เลขานุการคณะกรรมการตรวจสอบ” โดยจัดประชุม จัดทำเอกสารประกอบการประชุม และบันทึกผลการประชุมคณะกรรมการตรวจสอบ
การแต่งตั้ง ถอดถอน และโยกย้ายหัวหน้างานตรวจสอบภายใน
ต้องได้รับอนุมัติจากคณะกรรมการตรวจสอบ
มี
รายละเอียด
การพิจารณาและอนุมัติ แต่งตั้ง ถอดถอน โยกย้าย รวมทั้งการพิจารณาประเมินผลการปฏิบัติงานของผู้ดำรงตำแหน่งหัวหน้างานตรวจสอบภายในของบริษัทฯ จะต้องผ่านการอนุมัติจากคณะกรรมการตรวจสอบตามกฎบัตรคณะกรรมการตรวจสอบ
รายการระหว่างกัน
มีรายการระหว่างกัน
มี
คู่สัญญาและรายการระหว่างกัน
หน่วยเงิน
1000000
บุคคลหรือนิติบุคคลที่อาจมีความขัดแย้ง
| ชื่อ | ประเภท | ประเภทธุรกิจ | ลักษณะความสัมพันธ์ | ข้อมูล ณ วันที่ (YYYY-MM-DD) |
|---|---|---|---|---|
| บริษัท ดูราฟลอร์ จำกัด | นิติบุคคล | ขายวอลล์เปเปอร์และ แผ่นพื้นดูราฟลอร์ | เป็นบริษัทที่มีกรรมการร่วมกับ SPALI 1 ท่าน คือ ดร.ประทีป ตั้งมติธรรม | 2025-12-31T00:00 |
รายการระหว่างกันตามคู่สัญญา
| รายการ |
|---|
| 115.0 · Necessity: รายการดังกล่าวมีข้อตกลงทางการค้าในลักษณะเดียวกับที่วิญญูชนจะพึงกระทำกับคู่สัญญาทั่วไปในสถานการณ์เดียวกัน ที่ราคาและเงื่อนไขปกติที่ผู้ขายเสนอให้กับลูกค้าทั่วไป ด้วยอำนาจต่อรองทางการค้าที่ปราศจากอิทธิพลในการที่ตนมีสถานะเป็นกรรมการ ผู้บริหาร หรือบุคคลที่มีความเกี่ยวข้อง · Description: SPALI ซื้อวอลล์เปเปอร์ และ แผ่นพื้นดูราฟลอร์ เฉพาะรุ่นที่ SPALI กำหนด · As of yesteryear: 158.0 · Nature of transaction: ซื้อวัสดุก่อสร้าง · Audit committee opinion: จากการประเมินของกรรมการตรวจสอบ ราคาซื้อวัสดุดังกล่าวเป็นราคาที่เหมาะสมยุติธรรม เป็นไปตามปกติธุรกิจ · As of year before yesteryear: 175.0 |
นโยบายและแนวโน้มในอนาคต
นโยบาย มาตรการ และขั้นตอนการอนุมัติ
มาตรการหรือขั้นตอนการอนุมัติรายการระหว่างกัน
ตามมาตรา 89/12 แห่งพระราชบัญญัติหลักทรัพย์และตลาดหลักทรัพย์ (ฉบับที่ 4) พ.ศ.2551 ระบุว่า "กรรมการ ผู้บริหาร หรือบุคคลที่มีความเกี่ยวข้องจะกระทำธุรกรรมกับบริษัท หรือบริษัทย่อยได้ต่อเมื่อธุรกรรมดังกล่าวได้รับอนุมัติจากที่ประชุมผู้ถือหุ้นของบริษัทแล้ว เว้นแต่ธุรกรรมดังกล่าวเป็นข้อตกลงทางการค้าในลักษณะเดียวกับที่วิญญูชนจะพึงกระทำกับคู่สัญญาทั่วไปในสถานการณ์เดียวกัน ด้วยอำนาจต่อรองทางการค้าที่ปราศจากอิทธิพลในการที่ตนมีสถานะเป็นกรรมการ ผู้บริหาร หรือบุคคลที่มีความเกี่ยวข้องแล้วแต่กรณี และเป็นข้อตกลงทางการค้าที่ได้รับอนุมัติจากคณะกรรมการบริษัท หรือเป็นไปตามหลักการที่คณะกรรมการบริษัทอนุมัติไว้แล้ว"
จากข้อกำหนดข้างต้นคณะกรรมการบริษัท จึงได้กำหนดว่า บริษัทฯ และบริษัทย่อยที่จะทำธุรกรรมกับกรรมการ ผู้บริหาร หรือบุคคลที่มีความเกี่ยวข้อง ธุรกรรมเหล่านั้นต้องเป็นไปตามเงื่อนไขทางการค้าทั่วไป หรือเป็นการทำธุรกรรมที่มีข้อตกลงทางการค้าในลักษณะเดียวกับที่วิญญูชนจะพึงกระทำกับคู่สัญญาทั่วไปในสถานการณ์เดียวกัน ด้วยอำนาจต่อรองทางการค้าที่ปราศจากอิทธิพลในการที่ตนมีสถานะเป็นกรรมการ ผู้บริหาร หรือบุคคลที่มีความเกี่ยวข้อง (แล้วแต่กรณี) ภายใต้เงื่อนไขที่สมเหตุสมผล สามารถตรวจสอบได้ และไม่ก่อให้เกิดการถ่ายเทผลประโยชน์ และจะต้องผ่านการพิจารณาของกรรมการบริษัท นอกจากนี้ บริษัทฯ จะจัดทำรายงานสรุปการทำธุรกรรมที่มีขนาดเกินกว่า 20 ล้านบาท เพื่อรายงานในการประชุมคณะกรรมการบริษัททุกครั้ง
ทั้งนี้ คณะกรรมการบริษัทได้กำหนดนโยบาย ระเบียบปฏิบัติ กระบวนการในการพิจารณาและอนุมัติรายการ ตลอดจนการเปิดเผยข้อมูลให้เป็นไปตามหลักเกณฑ์ที่หน่วยงานราชการกำกับดูแลกำหนด กล่าวคือ บริษัทฯ หรือบริษัทย่อยจะทำรายการระหว่างกันกับบุคคลที่อาจมีความขัดแย้งทางผลประโยชน์ได้ก็ต่อเมื่อได้รับความเห็นชอบจากคณะกรรมการตรวจสอบหรือกรรมการอิสระ และได้รับอนุมัติจากคณะกรรรมการบริษัท และ/หรือที่ประชุมผู้ถือหุ้นก่อนทำรายการ ทั้งนี้ขึ้นกับขนาดรายการตามที่ตลาดหลักทรัพย์แห่งประเทศไทยกำหนด อย่างไรก็ตามรายการที่กรรมการหรือบุคคลที่อาจมีความขัดแย้ง มีส่วนได้เสีย หรืออาจมีความขัดแย้งทางผลประโยชน์อื่นใดกับบริษัทฯ ให้กรรมการซึ่งมีส่วนได้เสียในเรื่องนั้นไม่มีสิทธิออกเสียงหรือลงคะแนนในเรื่องนั้น ทั้งนี้ในการดำเนินการดังกล่าวจะไม่มีลักษณะเป็นการมอบอำนาจที่ทำให้ผู้รับมอบอำนาจสามารถอนุมัติรายการที่ตนหรือบุคคลที่อาจมีความขัดแย้งมีส่วนได้เสีย หรืออาจมีความขัดแย้งทางผลประโยชน์ในลักษณะอื่นใดกับบริษัทฯ หรือบริษัทย่อย
แนวโน้มรายการระหว่างกันในอนาคต
นโยบายหรือแนวโน้มในการทำรายการะหว่างกันในอนาคต
บริษัทฯ มีนโยบายในการทำรายการระหว่างกันที่เกิดขึ้นในปัจจุบันต่อไปในอนาคต ภายใต้กรอบการกำกับดูแลกิจการที่ดี โดยจะกำหนดเงื่อนไขต่างๆ ให้เป็นไปตามลักษณะการดำเนินธุรกิจปกติ และเป็นราคาตลาดซึ่งสามารถเปรียบเทียบได้กับราคาที่เกิดขึ้นกับบุคคลภายนอก ทั้งนี้ บริษัทฯ ได้ให้คณะกรรมการตรวจสอบเข้าร่วมพิจารณาถึงความเหมาะสมของราคา และความสมเหตุสมผลของการทำรายการระหว่างกันด้วย
รายการระหว่างกันที่อาจเกิดขึ้นในอนาคตนั้น คณะกรรมการบริษัทจะต้องปฏิบัติให้เป็นไปตามกฎหมายว่าด้วยหลักทรัพย์และตลาดหลักทรัพย์ และข้อบังคับ ประกาศ คำสั่ง หรือข้อกำหนดของสำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ คณะกรรมการกำกับตลาดทุน และตลาดหลักทรัพย์แห่งประเทศไทย รวมตลอดถึงการปฏิบัติตามข้อกำหนดเกี่ยวกับการเปิดเผยข้อมูลการทำรายการเกี่ยวโยงและการได้มาหรือจำหน่ายทรัพย์สินที่สำคัญของบริษัทฯ หรือบริษัทย่อย
ทั้งนี้ หากมีรายการระหว่างกันของบริษัทฯ หรือบริษัทย่อยเกิดขึ้นกับบุคคลที่อาจมีความขัดแย้งทางผลประโยชน์ มีส่วนได้ส่วนเสีย หรืออาจมีความขัดแย้งทางผลประโยชน์ในอนาคต บริษัทฯ จะให้คณะกรรมการตรวจสอบเป็นผู้ให้ความเห็นเกี่ยวกับความจำเป็นและความเหมาะสมของรายการนั้น ในกรณีที่คณะกรรมการตรวจสอบไม่มีความชำนาญในการพิจารณารายการระหว่างกันที่อาจเกิดขึ้น บริษัทฯ จะให้ผู้เชี่ยวชาญอิสระหรือผู้สอบบัญชีของบริษัทฯ เป็นผู้ให้ความเห็นเกี่ยวกับรายการระหว่างกันดังกล่าว เพื่อนำไปใช้ประกอบการตัดสินใจของคณะกรรมการบริษัท หรือผู้ถือหุ้นตามแต่กรณี ทั้งนี้ บริษัทฯ จะเปิดเผยรายการระหว่างกันไว้ในหมายเหตุประกอบงบการเงินที่ได้รับการตรวจสอบจากผู้สอบบัญชีของบริษัทฯ
สำหรับการให้ความช่วยเหลือทางการเงินในอนาคตแก่บริษัทย่อย บริษัทฯ จะพิจารณาถึงฐานะทางการเงิน ผลการดำเนินงาน และความสามารถในการชำระเงิน เป็นต้น ทั้งนี้การให้ความช่วยเหลือทางการเงินแก่บริษัทย่อยเหล่านี้ บริษัทฯ ได้พิจารณาทั้งผลดีและผลเสียว่า หาก บริษัทฯ ไม่ให้ความช่วยเหลือบริษัทย่อยเหล่านี้ก็จะไม่สามารถดำเนินธุรกิจต่อไปได้ อีกทั้งการให้ความช่วยเหลือบริษัทฯ ได้คำนึงถึงการเป็นผู้ถือหุ้นใหญ่ และมีอำนาจในการควบคุมการบริหารเพื่อให้เป็นไปตามวัตถุประสงค์ของบริษัทฯ ทั้งนี้บริษัทฯ จะไม่ให้ความช่วยทางการเงินแก่บริษัทอื่นที่ไม่ใช่บริษัทย่อยของบริษัทฯ